Matthias Donner: Ihr vertrauensvoller IT-Partner
Mit mehr als 27 Jahren Erfahrung in der IT-Branche habe ich unzählige Projekte begleitet und Unternehmen dabei geholfen, ihre digitalen Herausforderungen zu meistern.
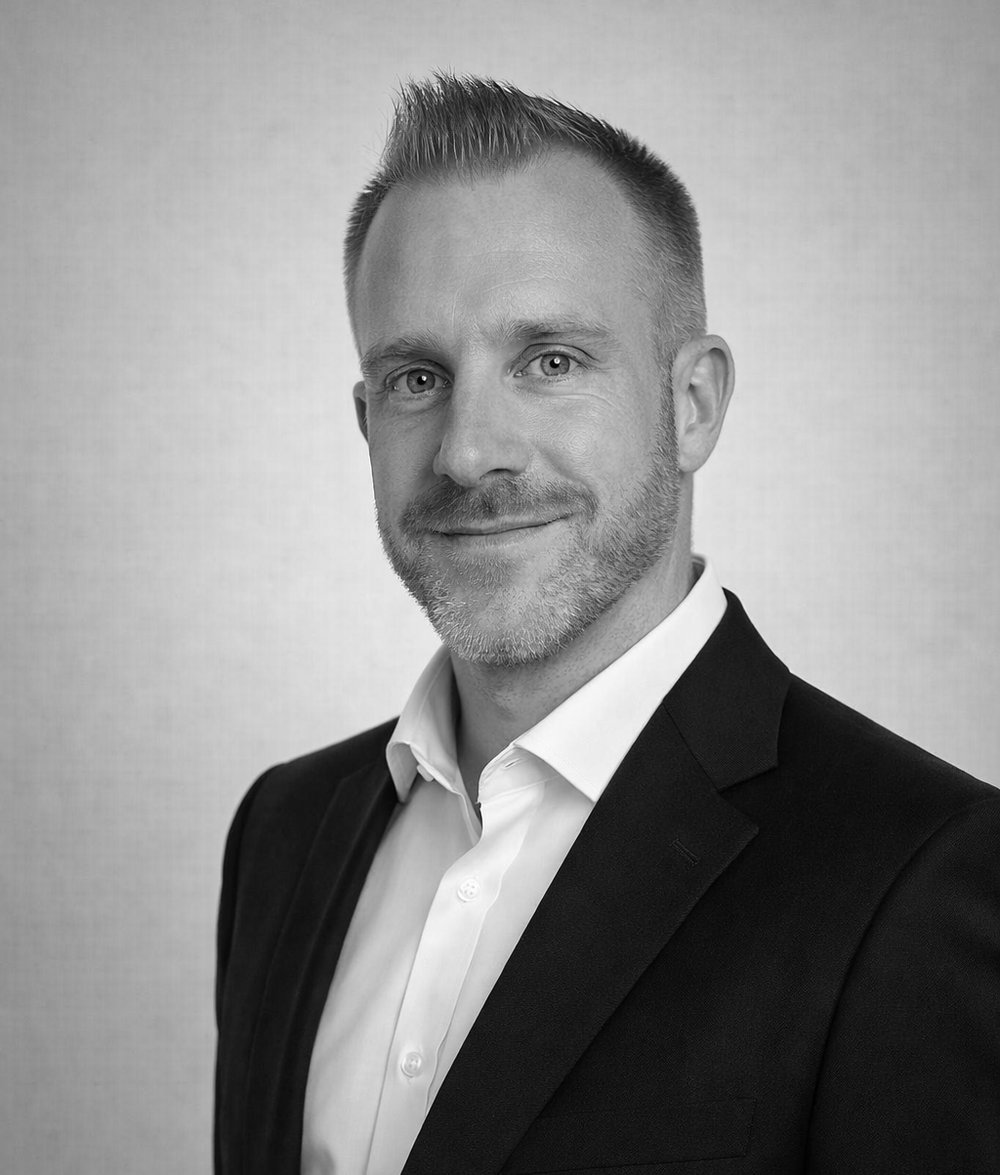
Mein Weg
Mein Name ist Matthias Donner. Ich arbeite seit über 27 Jahren in der IT und seit 2010 selbständig. Seit 2016 liegt mein Schwerpunkt auf IT-Sicherheit und Datenschutz, daneben auf IT-Projekten und deren Leitung. Auslöser war ein Interesse, das mich bis heute trägt: Neben der technischen Umsetzung wollte ich die organisatorischen und betriebsrelevanten Prozesse dahinter verstehen, umsetzen und verantworten können. Diese Themen greifen ineinander und liefen oft parallel: Wer Sicherheit verantworten soll, muss Projekte führen können — und wer Projekte führt, kommt am Datenschutz nicht vorbei.
Eigenes Unternehmen: die ITsense
Im Jahr 2010 habe ich meinen eigenen IT-Dienstleister aufgebaut: die ITsense. Dort arbeite ich bis heute mit einem Team. Das ist der Grund, warum ich auf der Kundenseite nicht bei der Theorie bleibe — ich kenne beide Rollen, die des Dienstleisters und die des Auftraggebers.
Öffentliche Hand: Infrastruktur, Sicherheit, Verantwortung
Bei einer Behörde in München mit rund 1.500 Mitarbeitern habe ich eine virtuelle Infrastruktur aufgebaut und den Betrieb von rund 300 Servern sichergestellt. Danach war ich dort in der IT-Sicherheit als Referent tätig, entwickelte Schulungskonzepte und führte Mitarbeiterschulungen durch. Anschließend habe ich über mehrere Jahre die Verantwortung als CISO getragen — bis 2024.
Industrie und Banken: Projekte mit festem Zeitfenster
Für große Unternehmen habe ich die IT-Projektleitung übernommen, einschließlich der Planung und Begleitung von Downtimes, vorbereitend und durchführend: Analyse der betroffenen Systeme und ihrer Abhängigkeiten, Dokumentation, Planung der Ausfallzeiten mit den Fachabteilungen, Ablaufplan — an zwei Produktionsstandorten.
In einem Produktionswerk wurden rund 1.000 Systeme über einen OT-Onboarding-Prozess in die bestehende IT-Umgebung integriert: Netzwerk-Micro-Segmentierung über VLAN, IP-Adressen und Netzwerkdosen, gruppenweise definierte Firewall-Regeln, OT-Sicherheitsbewertungen nach dem Anschluss der Geräte und die Anbindung zusätzlicher Dienste.
Beim Aufbau eines neuen Produktionsgebäudes in Singapur habe ich die technische Prüfung der Netzwerkinfrastruktur verantwortet, die Outsourcing-Dienstleister gesteuert und Design, Schnittstellen-Spezifikationen, Virtualisierung mit VMware und Simplivity sowie die Stücklisten auf Vollständigkeit geprüft. Bei großen Banken ging es um Firewall-, Core- und Infrastrukturthemen, um Relaunches und Lifecycles.
Für den Infrastrukturbetrieb habe ich zusätzlich eine Qualitätssicherung aufgebaut: Prüfung der Landschaft auf Schwachstellen, Messung der Einhaltung von Betriebs- und Servicevorgaben, Überwachung der technischen und organisatorischen Vorbereitung von Changes — bis zur Aussteuerung des betreuenden Dienstleisters. Ein weiteres Paket war die Weiterentwicklung der Infrastrukturprozesse: Bestellung, Anlieferung, Racking and Stacking, Lifecycle und Decommissioning, samt Dokumentation und Workshops für die Mitarbeiter.
Datenschutz: Mandanten im festen Vertrag
Im Datenschutz betreuen wir heute rund zehn Mandanten unter festem Vertrag vollumfänglich. Gemeinsam mit Miriam Ebel, die seit 2022 im Team ist, sind wir für diese Mandanten die laufende Anlaufstelle. Wer zunächst nur eine Einschätzung braucht, kann auf ein freies Mandat in der Beratung zurückgreifen — auch ohne festen Vertrag.
Informationssicherheit: aufbauen, prüfen lassen, bestehen
Als unabhängig handelnder externer Informationssicherheitsbeauftragter begleite ich Unternehmen beim Aufbau eines Managementsystems für Informationssicherheit: Leitlinien und Prozesse, Risikomanagement, ein internes Kontrollsystem, Audits — und die Vorbereitung auf die Zertifizierung nach ISO 27001 durch den TÜV.
Konkret heißt das zum Beispiel: GAP-Analyse der vorhandenen IT-Security-Landschaft, Bestimmung der anwendbaren Rechtsvorgaben (NIS2, DORA, KRITIS), Bewertung der eingesetzten Werkzeuge nach Einsatzzweck, Workshops mit dem Security-Team, Ableitung von Maßnahmen und Verantwortlichkeiten, Aufbau eines GRC-Moduls, ein Programm für die Business-Impact-Analyse sowie die Implementierung bestehender ISMS-Bausteine bis zum Scoping für die Zertifizierung. Ich bin selbst nach ISO/IEC 27001 zertifiziert — entscheidend ist aber nicht das Zertifikat an der Wand, sondern ein Prozess, der einer Prüfung standhält.
Autor: Datenschutz für kleine Unternehmen
Wer wissen will, wie ich an das Thema herangehe, muss nicht erst ein Erstgespräch buchen: Ich habe ein Fachbuch für genau die Unternehmen geschrieben, die keinen eigenen Datenschutzbeauftragten haben — „Datenschutz für kleine Unternehmen – einfach! Praktische Umsetzung der DS-GVO“, als Kindle-Edition erschienen. Buch bei Amazon ansehen.
Produkte aus dem eigenen Haus
DSGVOeasy — Software für DSGVO-Compliance: Verarbeitungsverzeichnis, TOMs und Dokumentation an einer Stelle statt in verstreuten Excel-Listen. Für Unternehmen, die Datenschutz selbst abbilden wollen, ohne gleich eine Betreuung zu beauftragen. dsgvoeasy.de ansehen
Onlineisms — Plattform für die Dokumentation und den Aufbau von Managementsystemen nach ISO 27001. Vollständig von mir entwickelt, entstanden aus der Praxis der Zertifizierungsbegleitung. onlineisms.de ansehen
Beides sind eigene Produkte. Ich empfehle sie, weil ich sie gebaut habe — nicht, weil ich Provision bekomme.
Weitergeben: Lehre und Ausbildung
Von 2018 bis 2019 habe ich an der Volkshochschule den Kurs „IT-Sicherheit für alle“ konzipiert und durchgeführt. Dazu kommen die Ausbildereignung (AEVO) und die Tätigkeit als IHK-Fachausbilder für Fachinformatiker Systemintegration. Wer Sicherheit erklären muss, merkt schnell, ob er sie verstanden hat — diese Erfahrung steckt in jedem Beratungstermin.
Ob kleine Betriebe oder mittelständische Unternehmen: Ich passe meine Leistungen individuell an Ihre Bedürfnisse an und sorge dafür, dass IT und Datenschutz in Ihrem Unternehmen reibungslos funktionieren.
Man darf sein Lachen nie verlieren, auch wenn es oft zum Heulen ist!
Meine Philosophie. Diese positive Einstellung hilft mir dabei, auch in schwierigen Situationen pragmatische Lösungen zu finden.
Wie ich arbeite
- Die GM-MethodeGesunder Menschenverstand: praxisnahe Lösungen statt Aktenberge.
- Verständlich statt FachchinesischSie bekommen Entscheidungsvorlagen, die auch ohne IT-Vorwissen tragfähig sind.
- Unabhängig von HerstellernEs gibt keine Verkaufsquote für bestimmte Produkte. Die Empfehlung folgt Ihrem Bedarf.
- PragmatischLieber ein kleiner, sauber abgeschlossener Schritt als ein Konzeptpapier, das niemand umsetzt.
Zertifizierungen und Qualifikationen
Informationssicherheit und Datenschutz
- ISO/IEC 27001 Informationssicherheitsbeauftragter (TÜV)
- ISO/IEC 27001 Stiftung für Informationssicherheit (TÜV)
- Datenschutzbeauftragter (DSB-TÜV)
- IT-Sicherheitsbeauftragter DVA
- VdS 10010
- Check Point Certified Security Administrator (CCSA R81)
- Check Point Certified Security Expert (CCSE R81)
- CompTIA Security+
Netzwerk, Server und Cloud
- Cisco Certified Network Professional Data Center (CCNP)
- Cisco Certified Network Associate (CCNA)
- Cisco Certified Specialist – Data Center Core und Operations
- CompTIA Network+ · Server+ · Linux+
- CompTIA Network Infrastructure Professional (CNIP) und Linux Network Professional (CLNP)
- VMware vSphere und VMware View (Schulungen ICM/DBP), MCSA Windows Server, MCTS
- Microsoft Azure-Verwaltung, Microsoft Intune
Methodik und Lehre
- Agiles Projektmanagement mit Scrum (Scrum Master)
- Ausbildereignung AEVO · IHK-Fachausbilder für Fachinformatiker Systemintegration
Aktuelle Zertifikate auf Credly ansehen
Als Inhaber von ITsense arbeite ich mit einem Team im Hintergrund. Für einzelne Leistungen kann daher auch Unterstützung durch Kolleginnen und Kollegen eingebunden werden. Arbeitsproben und Projektnachweise erhalten Sie gerne auf Anfrage.
Woran ich arbeite
IT-Projektsteuerung
Komplexe Projekte strukturiert zum Abschluss bringen.
Im DetailIT-Infrastruktur
Windows, Linux, Netzwerke, Virtualisierung und Cloud-Services.
Im DetailIT-Security
ISO-27001-Begleitung und technische Sicherheit.
Im DetailDatenschutz
Externer Datenschutzbeauftragter und Datenschutz-Audit.
Im DetailLernen wir uns kennen.
Die erste Beratung ist für Sie kostenfrei.